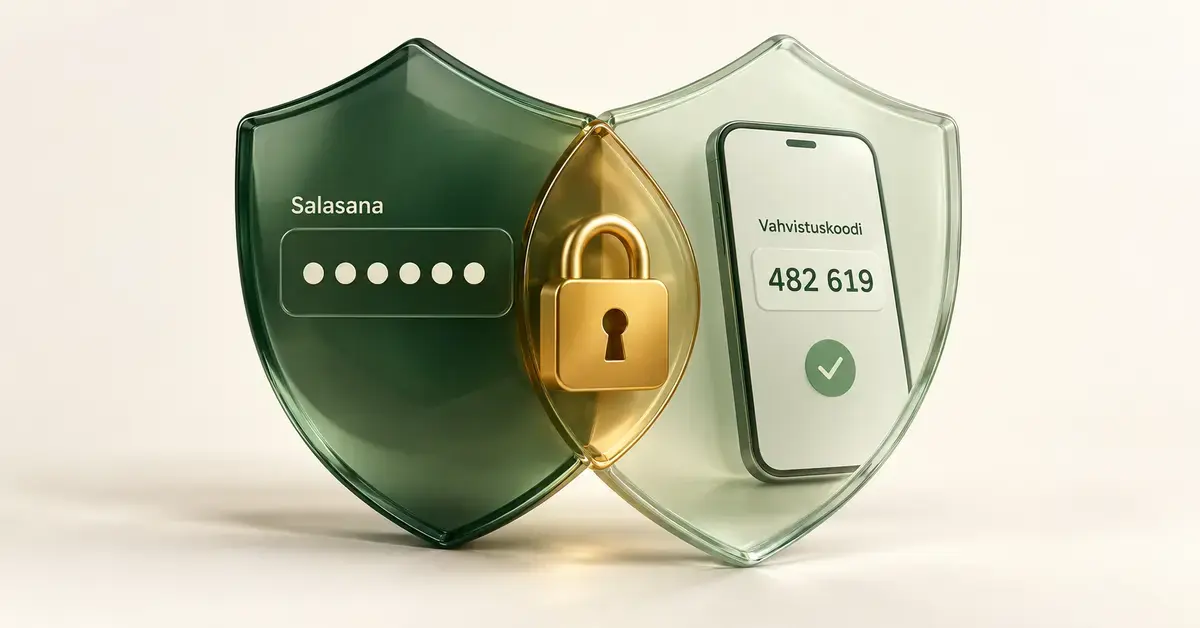
Salasana ei enää yksin riitä suojaamaan verkkotiliäsi. Tietomurrot, kalasteluviestit ja vuotaneet salasanat ovat nykyään arkipäivää, ja yksikin varastettu tunnus voi avata rikolliselle pääsyn sähköpostiisi, pankkiisi tai sosiaalisen median tileihisi. Kaksivaiheinen tunnistautuminen (englanniksi two-factor authentication eli 2FA) lisää kirjautumiseen toisen varmistuksen, joka estää pääsyn tilille, vaikka salasana olisi joutunut vääriin käsiin. Tässä oppaassa käydään selkokielellä läpi, mitä 2FA tarkoittaa, mitkä menetelmät ovat turvallisimpia ja miten otat suojauksen käyttöön vaihe vaiheelta eri palveluissa.
Mitä kaksivaiheinen tunnistautuminen tarkoittaa?
Kaksivaiheinen tunnistautuminen tarkoittaa sitä, että tilille kirjautuminen vaatii salasanan lisäksi toisen, erillisen todisteen henkilöllisyydestäsi. Pelkkä salasana on yksivaiheinen suojaus: jos joku saa sen selville, hän pääsee sisään. Kun käytössä on toinen vaihe, pelkkä salasana ei riitä – hyökkääjän pitäisi saada haltuunsa myös esimerkiksi puhelimesi.
Tunnistautumisessa erotetaan kolme tekijätyyppiä, ja turvallinen kirjautuminen yhdistää niistä vähintään kaksi:
- Jotain mitä tiedät – salasana, PIN-koodi tai vastaus turvakysymykseen.
- Jotain mitä sinulla on – puhelin, autentikaattorisovellus tai fyysinen turva-avain.
- Jotain mitä olet – biometrinen tunniste, kuten sormenjälki tai kasvojentunnistus.
Kun kirjautuminen vaatii kaksi eri tekijää, puhutaan kaksivaiheisesta tunnistautumisesta. Termiä monivaiheinen tunnistautuminen (MFA, multi-factor authentication) käytetään, kun vaiheita voi olla kaksi tai useampia. Käytännössä 2FA on MFA:n yleisin muoto, ja arkikielessä termejä käytetään usein samassa merkityksessä.
Tärkeimmät kohdat
- Kaksi todistetta: 2FA vaatii kirjautuessa salasanan lisäksi toisen varmistuksen – jotain mitä sinulla on (puhelin tai turva-avain) tai jotain mitä olet (sormenjälki).
- Turvallisin arkeen: autentikaattorisovellus (TOTP) tai laitteistoavain; tekstiviestikoodi (SMS) on menetelmistä heikoin.
- Suojaa ensin sähköposti ja ota 2FA käyttöön myös pankissa, sosiaalisessa mediassa ja salasanojen hallinnassa.
- Tallenna varakoodit turvalliseen paikkaan, jotta et jää ulos tililtä, jos puhelin katoaa.
- Suositus: Traficomin Kyberturvallisuuskeskus kehottaa ottamaan monivaiheisen tunnistautumisen käyttöön kaikissa palveluissa, joissa se on tarjolla.
Miksi 2FA kannattaa ottaa käyttöön?
Salasanat vuotavat jatkuvasti tietomurroissa, ja monet käyttävät samaa salasanaa useassa palvelussa. Kun rikollinen saa yhden salasanan, hän kokeilee sitä automaattisesti kymmeniin muihin palveluihin. Kaksivaiheinen tunnistautuminen katkaisee tämän ketjun: vaikka salasanasi olisi vuotanut, kirjautuminen ei onnistu ilman toista vaihetta.
Toinen vaihe toimii myös hälytyksenä. Jos saat yllättäen vahvistuspyynnön, jota et itse käynnistänyt, tiedät, että joku yrittää kirjautua tilillesi tunnetulla salasanalla – silloin salasana kannattaa vaihtaa heti. Liikenne- ja viestintävirasto Traficomin Kyberturvallisuuskeskus suosittelee monivaiheisen tunnistautumisen käyttöönottoa kaikissa palveluissa, joissa se on tarjolla, koska suurin osa tilien kaappausyrityksistä voidaan estää sen avulla.
Erityisen tärkeää suojaus on näissä palveluissa:
- Sähköposti – se on avain muihin tileihisi, koska salasanan palautukset kulkevat sähköpostin kautta. Suojaa tämä ensimmäisenä.
- Verkkopankki ja maksupalvelut, kuten PayPal tai verkkokaupan tili, johon on tallennettu maksutiedot.
- Sosiaalinen media, jossa tilin kaappaus voi johtaa huijauksiin ystäviesi nimissä.
- Salasanojen hallintasovellus sekä pilvitallennus, kuten Google Drive tai iCloud.
2FA:n eri menetelmät – mikä on turvallisin?
Toisen vaiheen voi toteuttaa monella tavalla, ja menetelmät eroavat toisistaan sekä turvallisuudeltaan että helppoudeltaan. Alla käydään läpi yleisimmät vaihtoehdot heikoimmasta vahvimpaan.
Tekstiviestikoodi (SMS)
Palvelu lähettää kertakäyttöisen numerosarjan tekstiviestinä puhelimeesi. Tapa on helppo ja parempi kuin ei mitään, mutta se on menetelmistä heikoin. Rikollinen voi ohjata viestit itselleen niin sanotulla SIM-kortin kaappauksella (SIM swap), jossa huijari hankkii operaattorilta uuden SIM-kortin sinun numeroosi. Koodin voi myös urkkia kalastelusivulla. Käytä SMS-koodia vain, jos palvelu ei tarjoa muuta vaihtoehtoa.
Autentikaattorisovellus (TOTP)
Puhelimeen asennettava sovellus, kuten Google Authenticator, Microsoft Authenticator tai Authy, luo uuden kuusinumeroisen koodin noin 30 sekunnin välein. Menetelmä perustuu avoimeen TOTP-standardiin (Time-Based One-Time Password, RFC 6238): sovellus ja palvelu jakavat käyttöönotossa saman salaisen avaimen ja laskevat sen sekä kellonajan perusteella saman koodin ilman, että niiden tarvitsee olla yhteydessä toisiinsa. Koodit toimivat siis ilman verkkoyhteyttä, eikä niitä voi kaapata SIM-kortin avulla. Käyttöönotossa palvelu näyttää yleensä QR-koodin, jonka luet sovelluksella; jos QR-koodin skannaus on uutta, lue erillinen ohjeemme QR-koodin lukemisesta puhelimella. Autentikaattorisovellus on useimmille paras tasapaino turvallisuuden ja helppouden välillä.
Push-ilmoitukset
Monet palvelut lähettävät kirjautumisyrityksestä push-ilmoituksen omaan sovellukseensa, ja hyväksyt kirjautumisen yhdellä napautuksella. Tapa on vaivaton, mutta siihen liittyy niin sanottu ilmoitusväsymys (MFA fatigue): hyökkääjä lähettää toistuvia pyyntöjä toivoen, että hyväksyt jonkin niistä vahingossa. Hyväksy aina vain ne kirjautumiset, jotka itse käynnistit.
Laitteistoavain eli turva-avain
Fyysinen avain, kuten YubiKey, joka liitetään USB-porttiin tai asetetaan puhelinta vasten (NFC). Avain perustuu FIDO2-standardiin ja on käytännössä kalastelunkestävä: se vahvistaa henkilöllisyyden vain aidolle sivustolle eikä paljasta mitään uudelleenkäytettävää koodia valesivulle. Laitteistoavain on turvallisin vaihtoehto ja suositeltava erityisen arkaluonteisille tileille, mutta sen hankinta maksaa ja avaimen voi hukata, joten rinnalle tarvitaan varamenetelmä.
Passkeyt eli pääsyavaimet
Passkey on uudempi, salasanaton kirjautumistapa, jossa laitteellesi tallennetaan salausavainpari ja kirjautuminen vahvistetaan sormenjäljellä, kasvoilla tai laitteen PIN-koodilla. FIDO Alliancen mukaan passkeyt kestävät kalastelua perinteisiä menetelmiä paremmin, koska avainta ei voi varastaa valesivulla. Passkey yhdistää usein kaksi tekijää (laite + biometriikka) yhteen sujuvaan vaiheeseen, ja esimerkiksi Microsoft on ilmoittanut siirtävänsä käyttäjiä SMS- ja puhelinvahvistuksesta passkeyihin vuosien 2026–2027 aikana. Yhä useampi palvelu tukee passkeyta jo nyt.
Vertailu
| Menetelmä | Turvallisuus | Toimii ilman verkkoa | Kenelle sopii |
|---|---|---|---|
| Tekstiviestikoodi (SMS) | Heikoin – altis SIM-kaappaukselle ja kalastelulle | Ei (vaatii kuuluvuuden) | Kun muuta vaihtoehtoa ei ole |
| Autentikaattorisovellus (TOTP) | Hyvä | Kyllä | Useimmille paras arkivalinta |
| Push-ilmoitus | Hyvä, mutta altis ilmoitusväsymykselle | Ei (vaatii verkon) | Vaivattomuutta arvostaville |
| Laitteistoavain (turva-avain) | Erittäin hyvä – kalastelunkestävä | Kyllä | Arkaluonteisille tileille |
| Passkey eli pääsyavain | Erittäin hyvä – kalastelunkestävä | Osittain (synkronointi vaatii verkon) | Salasanattomaan kirjautumiseen |
| Varakoodit | Kohtalainen – kertakäyttöisiä | Kyllä | Varmistukseksi puhelimen kadotessa |
Näin otat 2FA:n käyttöön vaihe vaiheelta
Yksityiskohdat vaihtelevat palveluittain, mutta käyttöönotto etenee lähes aina saman kaavan mukaan. Varaa käyttöönottoon muutama minuutti rauhassa:
- Kirjaudu palveluun ja avaa asetukset, josta etsit kohdan Tietoturva, Suojaus tai Kirjautuminen.
- Valitse kaksivaiheinen tunnistautuminen (tai 2FA / monivaiheinen tunnistautuminen) ja aloita käyttöönotto.
- Valitse menetelmä. Suosi autentikaattorisovellusta tai turva-avainta; valitse SMS vain, jos muuta ei ole.
- Jos valitsit sovelluksen, skannaa näytöllä näkyvä QR-koodi autentikaattorisovelluksella. Sovellus alkaa heti näyttää koodeja kyseiselle palvelulle.
- Vahvista käyttöönotto syöttämällä sovelluksen näyttämä koodi palveluun. Näin palvelu varmistaa, että yhteys toimii.
- Tallenna varakoodit turvalliseen paikkaan. Tämä on tärkein ja useimmin unohdettu vaihe.
Tämän jälkeen palvelu kysyy toista vaihetta aina uudella laitteella kirjautuessasi. Tutun laitteen voi yleensä merkitä luotetuksi, jolloin koodia ei kysytä joka kerta.
Palvelukohtaiset ohjeet
Alla pääkohdat yleisimpiin palveluihin. Valikkojen nimet muuttuvat ajoittain, joten tarkista tarvittaessa palvelun oma ohje.
Google-tili
Avaa Google-tilin hallinta ja valitse Turvallisuus → Kaksivaiheinen vahvistus. Seuraa ohjeita ja lisää toiseksi vaiheeksi autentikaattorisovellus, passkey tai turva-avain. Google luo myös kymmenen kertakäyttöistä varakoodia, jotka voit tulostaa tai tallentaa.
Microsoft-tili
Mene Microsoft-tilin Suojaus-asetuksiin ja valitse Lisäsuojausasetukset. Ota kaksivaiheinen vahvistus käyttöön ja liitä Microsoft Authenticator -sovellus. Microsoft suosittaa nykyään passkeyta ja sovellusvahvistusta tekstiviestin sijaan.
Apple-tili
iPhonella avaa Asetukset → oma nimesi → Kirjautuminen ja turvallisuus. Apple-tilin kaksivaiheinen vahvistus lähettää koodin luotetuille Apple-laitteillesi. Pidä vähintään yksi luotettu laite ja puhelinnumero ajan tasalla, jotta et jää ulos.
Sosiaalinen media
Facebook, Instagram, X ja TikTok löytävät asetuksen kohdasta Tietoturva tai Kirjautuminen. Kaikki tukevat autentikaattorisovellusta, ja se kannattaa valita tekstiviestin sijaan. Suojaa sometilisi huolella, sillä kaapattua tiliä käytetään usein huijauksiin tuttaviesi nimissä.
Varakoodit ja tilin palautus
Yleisin pelko 2FA:n käyttöönotossa on jäädä itse ulos tililtä, jos puhelin katoaa, hajoaa tai vaihtuu. Tähän on kaksi ratkaisua, jotka kannattaa hoitaa heti käyttöönoton yhteydessä.
Varakoodit (backup codes) ovat kertakäyttöisiä koodeja, jotka palvelu antaa käyttöönotossa. Jokainen koodi toimii vain kerran, ja niillä pääset tilille, kun puhelin ei ole käytettävissä. Tulosta koodit paperille tai tallenna ne salasanojen hallintaan – älä jätä niitä samaan puhelimeen, jossa autentikaattori on. Jos koodit loppuvat tai epäilet niiden paljastuneen, luo uusi sarja, jolloin vanhat lakkaavat toimimasta.
Lisäksi kannattaa määrittää vähintään kaksi eri menetelmää, esimerkiksi autentikaattorisovellus ja turva-avain, tai liittää sama tili kahteen laitteeseen. Kun vaihdat puhelinta, siirrä autentikaattorin tilit uuteen laitteeseen ennen vanhan tyhjentämistä; monessa sovelluksessa on tähän vientitoiminto. Katso yleiset ohjeet tietojen siirtämisestä uuteen puhelimeen.
Vahva tunnistautuminen Suomessa – pankkitunnukset ja mobiilivarmenne
Suomessa monet viranomais- ja pankkipalvelut vaativat niin sanottua vahvaa sähköistä tunnistautumista, joka on säännelty tunnistautumisen muoto ja perustuu aina vähintään kahteen tekijään. Yleisimmät välineet ovat verkkopankkitunnukset, operaattoreiden mobiilivarmenne ja henkilökortin kansalaisvarmenne. Esimerkiksi mobiilivarmenne yhdistää puhelinnumeron ja oman tunnusluvun, joten se on käytännössä kaksivaiheinen jo rakenteeltaan.
Kun kirjaudut Suomi.fi-palveluun tai verkkopankkiin, toteutat siis tosiasiassa kaksivaiheista tunnistautumista, vaikka et sitä erikseen asentaisi. Lisää mobiilivarmenteesta kerrotaan artikkelissa miten mobiilivarmenne toimii. Vahvakaan tunnistautuminen ei silti poista tarvetta huolellisuuteen: tunnuslukuja ei pidä koskaan luovuttaa eteenpäin, ja palvelun aitous kannattaa tarkistaa itse osoiteriviltä.
Yleisimmät virheet ja miten vältät ne
- Varakoodien tallentamatta jättäminen. Ilman niitä kadonnut puhelin voi lukita sinut ulos tililtä. Tallenna koodit aina erilliseen paikkaan.
- Vain tekstiviestin varaan jättäytyminen. SMS on heikoin menetelmä; ota mahdollisuuksien mukaan käyttöön autentikaattorisovellus.
- Kertakoodin syöttäminen väärälle sivulle. Kalastelusivut jäljittelevät aitoja palveluita ja pyytävät koodiasi reaaliajassa. Tarkista aina osoite ennen koodin syöttämistä.
- Push-pyyntöjen hyväksyminen summassa. Älä hyväksy kirjautumista, jota et itse aloittanut – se on merkki murtoyrityksestä.
- Laitteen suojaamatta jättäminen. Jos puhelimessasi on haittaohjelma, sekään ei ole turvassa. Pidä laite ajan tasalla ja tutustu ohjeeseen haittaohjelmien poistamisesta.
Turvallisuus ja tietosuoja
Kaksivaiheinen tunnistautuminen parantaa turvallisuutta merkittävästi, mutta se ei korvaa käyttäjän valppautta. Kyberturvallisuuskeskus muistuttaa, että osa kalastelusivustoista on suunniteltu pyytämään myös kertakäyttöistä koodia – kehittyneissä hyökkäyksissä rikollinen välittää koodin aidolle palvelulle reaaliajassa. Siksi kalastelunkestävät menetelmät, kuten turva-avaimet ja passkeyt, ovat vahvin suoja.
Autentikaattorisovellusten salaiset avaimet pysyvät laitteessasi, eivätkä hyvät sovellukset vaadi tarpeettomia käyttöoikeuksia. Suosi tunnettujen toimijoiden sovelluksia ja lataa ne vain virallisista sovelluskaupoista. Ole varovainen myös viestisovellusten tietoturvan kanssa; aihetta käsitellään tarkemmin artikkelissa onko Telegram turvallinen. Näin toinen vaihe pysyy aidosti sinun hallinnassasi.
Lähteet
- Traficom – Arjen tietoturva: salasanat ja käyttäjätilien suojaaminen
- Liikenne- ja viestintävirasto Traficom – Kyberturvallisuuskeskus
- Google-tilin ohje – Ota kaksivaiheinen vahvistus käyttöön
- FIDO Alliance – Passkeys (salasanaton tunnistautuminen)
- IETF RFC 6238 – TOTP: Time-Based One-Time Password Algorithm
Usein kysytyt kysymykset (UKK)
Mikä ero on kaksivaiheisella ja monivaiheisella tunnistautumisella?
Kaksivaiheinen tunnistautuminen (2FA) käyttää tasan kahta eri tekijää, kuten salasanaa ja puhelinta. Monivaiheinen tunnistautuminen (MFA) on laajempi termi, joka tarkoittaa kahta tai useampaa tekijää. Käytännössä 2FA on MFA:n yleisin muoto, ja termejä käytetään usein samassa merkityksessä.
Mikä 2FA-menetelmä on turvallisin?
Turvallisimpia ovat laitteistoavaimet (turva-avaimet) ja passkeyt, koska ne kestävät kalastelua. Autentikaattorisovellus on useimmille paras arkivalinta. Tekstiviestikoodi on heikoin vaihtoehto, mutta edelleen parempi kuin pelkkä salasana.
Mitä teen, jos puhelin katoaa ja käytössä on 2FA?
Kirjaudu tilille käyttöönotossa tallentamillasi varakoodeilla tai toisella määrittämälläsi menetelmällä. Poista sen jälkeen kadonnut laite tilin asetuksista ja ota 2FA käyttöön uudella puhelimella. Siksi varakoodit ja varamenetelmä kannattaa asettaa heti alussa.
Hidastaako 2FA kirjautumista merkittävästi?
Vain hieman. Toinen vaihe vie muutaman sekunnin, ja tutun laitteen voi yleensä merkitä luotetuksi, jolloin koodia ei kysytä joka kerta. Pieni vaiva on vähäinen hinta siitä turvasta, jonka se tuo tilillesi.
Tarvitsenko 2FA:n, jos salasanani on vahva?
Kyllä. Vahvakin salasana voi vuotaa palveluntarjoajan tietomurrossa tai päätyä kalastelusivulle. Toinen vaihe suojaa tiliä silloinkin, kun salasana on joutunut vääriin käsiin, joten se kannattaa ottaa käyttöön vahvan salasanan rinnalle.


